社内で利用されるPCや端末の数は年々増加し、OSや導入されているソフトウェア環境も多様化しています。それに伴い、セキュリティベンダーや公的機関から届く脆弱性アラートやパッチ(修正プログラム)情報もひっきりなしに押し寄せてきます。
現在、多くの企業におけるセキュリティ管理の難所は、実は「リスク情報の不足」ではありません。真の課題は、「集まった膨大な情報をいかに迅速な『修正アクション(パッチ適用)』に落とし込めるか」という点にあります。
「リスクの把握」から「修正の配備」まで。セキュリティ管理を、単なる“通知・形骸化”で終わらせない運用への変革がもたらすこととは?本記事では、通知だけで終わらせない「実践的な脆弱性対策」からつながるエンドポイントセキュリティ運用の実効性について解説します。
1. デジタル庁GSS不正アクセス事案が示す「既知の脆弱性」のリスク
脆弱性対策における運用の難しさを示す象徴的な事例として、2026年9月にデジタル庁が公表した、共通基盤システム「ガバメントソリューションサービス(GSS)」への不正アクセスが挙げられます。この事案では、最大24.6万件の個人情報が流出した可能性が報告されました。
公式発表によると、攻撃者はVPN機器の脆弱性を悪用してシステム内部へ侵入し、保守運用担当者のアカウントを利用してサーバー上の大量のファイルにアクセスしたとされています。さらに、その後の公表情報から「該当の脆弱性は攻撃が確認される前にすでに公開されており、当初の深刻度評価もMedium(中程度)であったにもかかわらず、パッチの適用作業が完了する前に悪用されてしまった」ことが判明しています。
この事案は、セキュリティ運用における極めて重要な本質を浮き彫りにしました。脆弱性があることを知っているだけでは、リスクが解消されたことにはなりません。また、担当者や社員に修正を通知・指示しただけでは、実際にパッチが適用された(脆弱性が修正された)ことにはならない、ということです。
2. リスクをまとめて把握し、優先順位に基づいた現実的な対応へ
各端末の管理が分散している環境では、「どのPCがどの脆弱性の影響を受けるのか」「パッチが適用されているのか」が端末ごとの記録に埋もれ、全体像が見えにくくなりがちです。企業の情報システム担当者は、膨大な脆弱性通知を追いかけつつ、自社の端末環境と照らし合わせ、業務影響を考慮して対応を判断するという大きな責任を背負っています。
この「全体像の把握」から「対応の判断」までをまとめて確認できるのが、「KINGSOFT Asset Security(キングソフトアセットセキュリティ、略称:KAS)」です。
組織的かつ実効性の高いエンドポイントの脆弱性対策を強力にサポート
KASは、企業向けの脆弱性管理機能を通じて、リスクの一元的な可視化とパッチの一斉配信機能を提供しています。
- 製品が対応する管理対象端末の脆弱性状況をダッシュボード上で一元的に可視化可能
- 高リスク端末、高リスク脆弱性、低リスク脆弱性、未修正の件数、影響を受ける端末数を同じ画面で把握可能(*)
- 同じ脆弱性の影響端末数を見ながらまとめて対処可能
- 端末ごとの未処理件数を確認可能
- 分散した端末の状況を一つの画面に表示することで、見落としを減らし、対応の優先順位付けが可能
*高リスクとは、公開されている修正プログラムの危険度に基づいて製品が判定した項目であり、優先して修正します。低リスクは、高リスク端末の台数には含めず計画に沿って修正します。
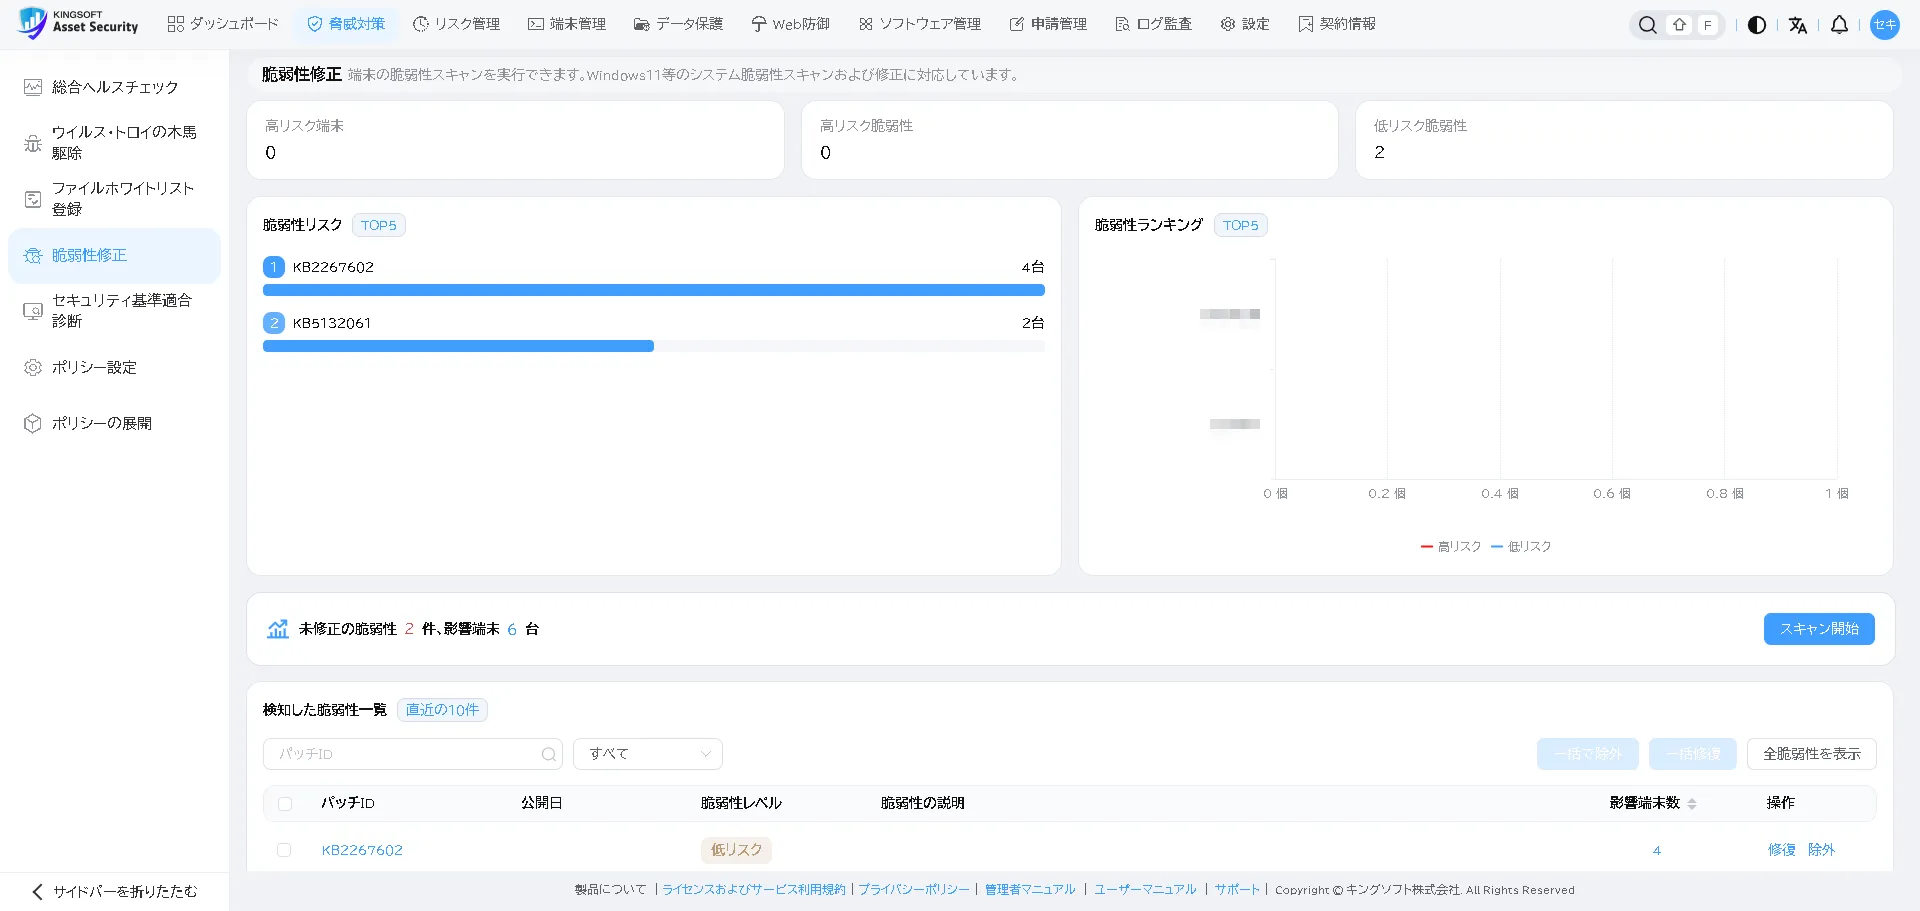
端末ごとのリスクを集中管理することで管理上の盲点を減らし、「業務の重要度」「端末の利用シーン」「実際の露出度(危険度)」に応じて、現実的な優先順位をつけて対応計画を立てることが可能になります。これによって、日々の情シス業務は「何件の通知を受け取ったか」に追われる運用から、「どのリスクから先に潰すべきか」に集中する能動的な運用へとシフトします。
効率的に運用するための4ステップ
STEP1 リスクを把握
管理対象端末の脆弱性リスクを集中的に可視化
STEP2 対応を計画
業務影響や端末の稼働状況を踏まえ、優先順位を判断
STEP3 パッチを一括配信
対象端末へまとめて配信し、個別作業の負担を軽減
STEP4 適用結果を確認
修正ステータスを確認し、未対応端末へ追加対応を実施
3. パッチの一括配信で、周知から「実行」へと着実につなげる
脆弱性を発見・特定することは、対策の第一歩に過ぎません。本当に重要なのは、「修正パッチを徹底して適用すること」です。
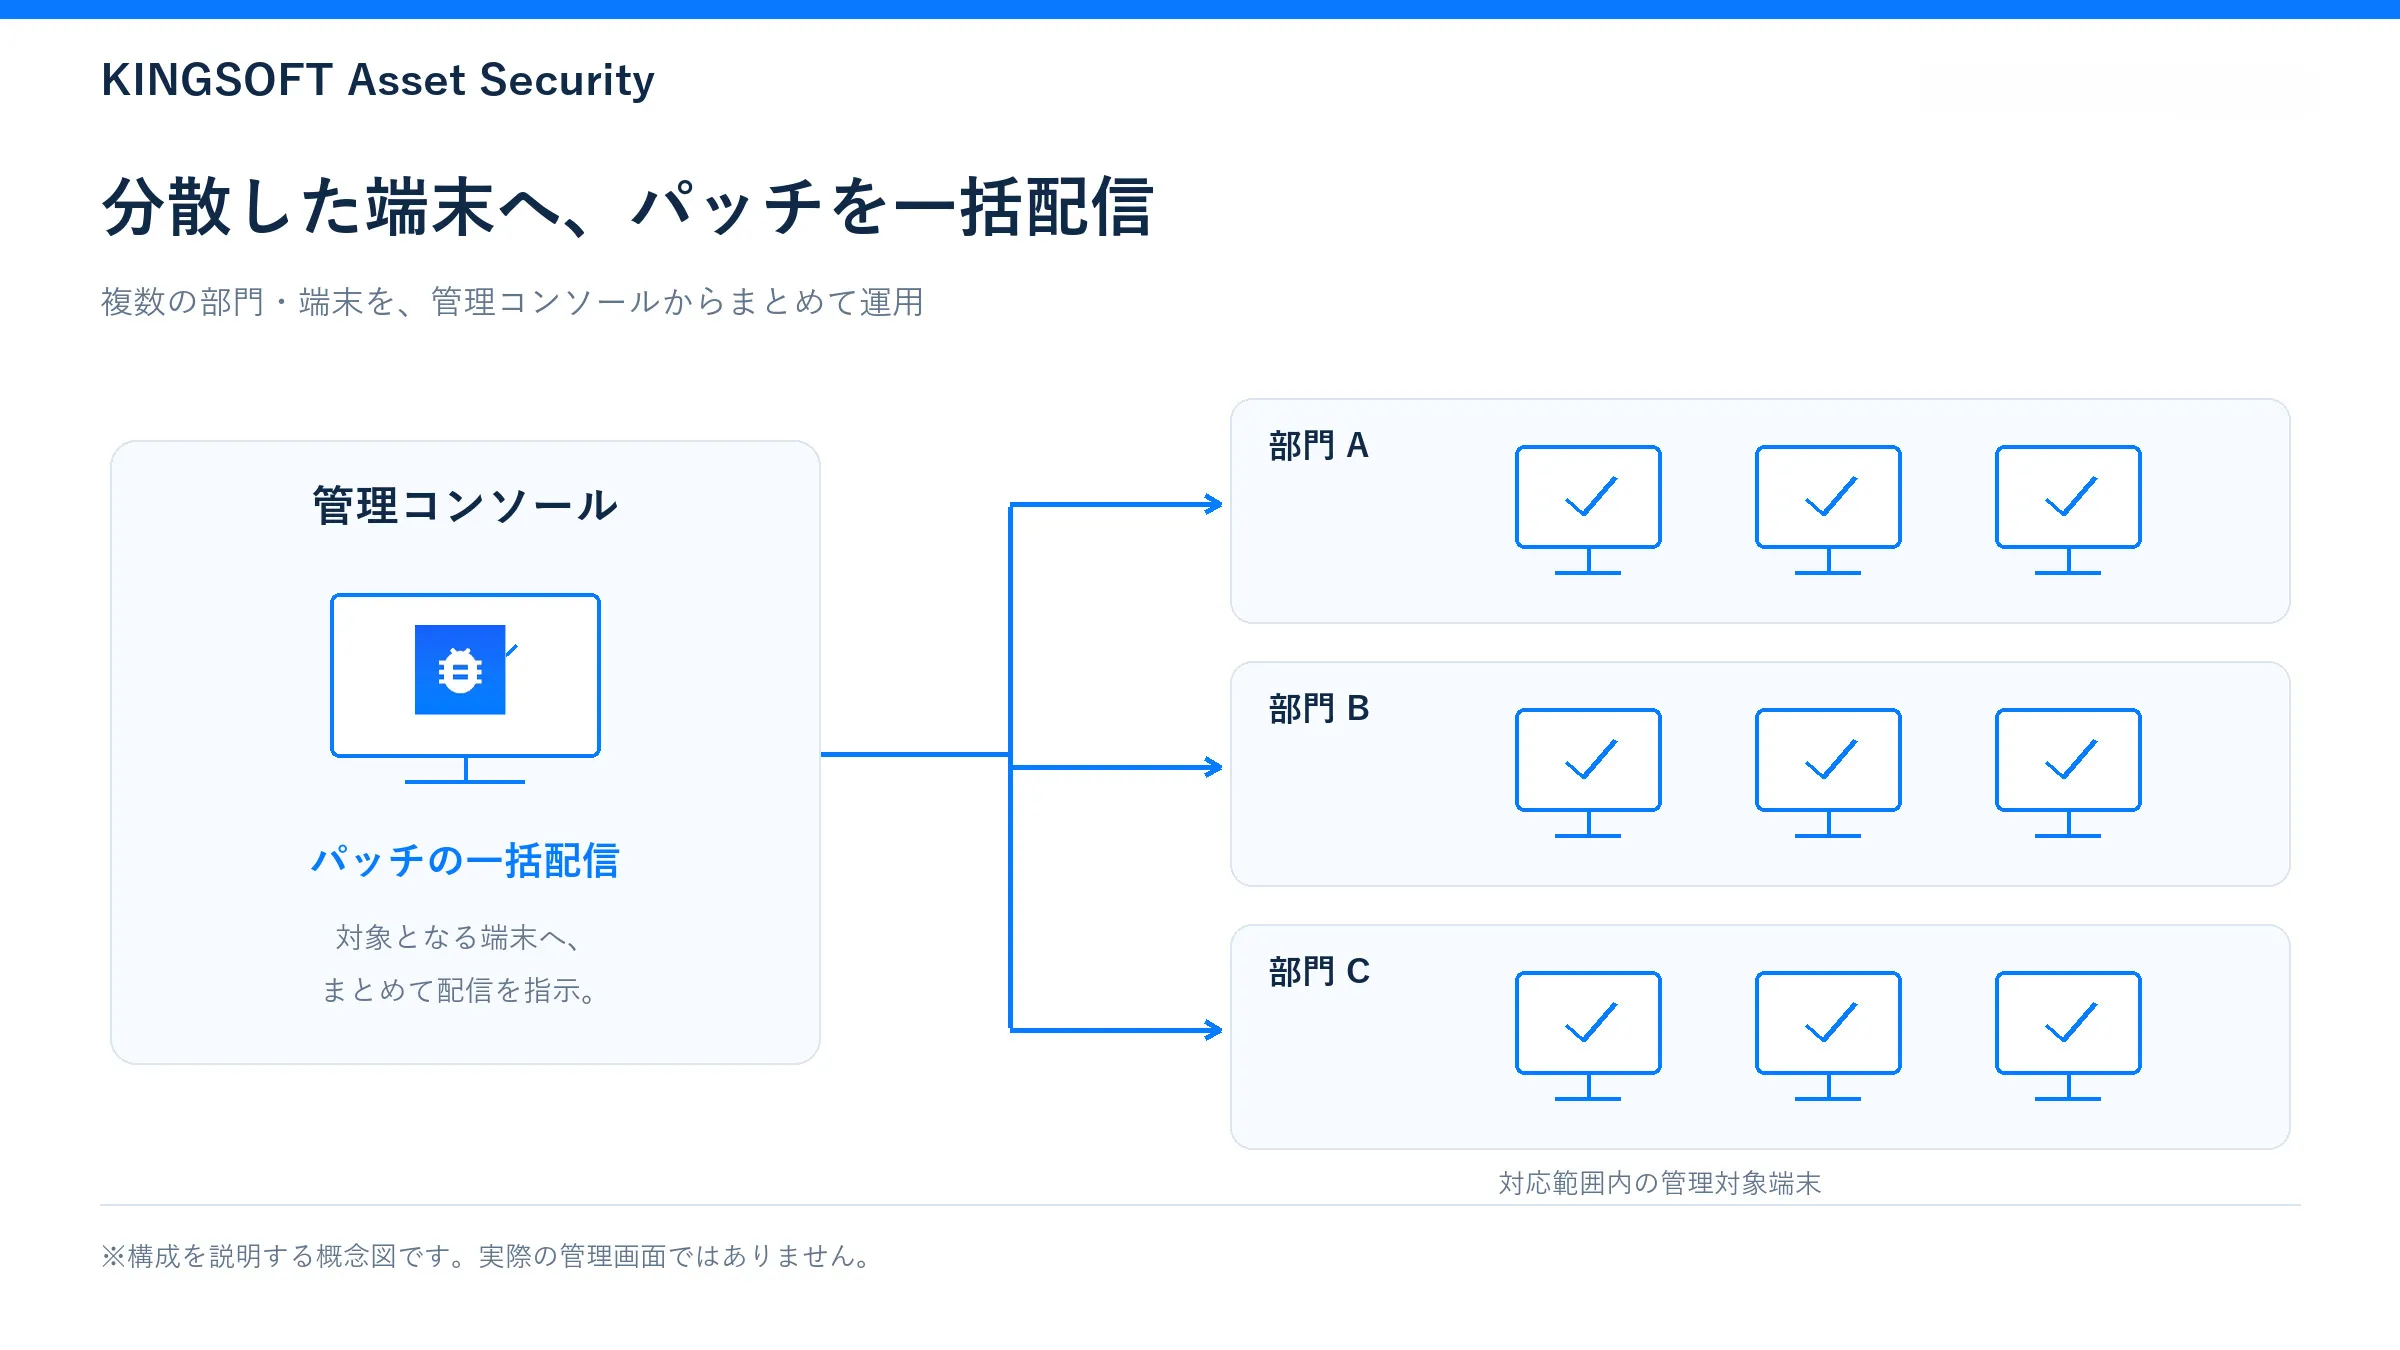
繰り返しになりますが、KASには「パッチ一括配信機能」が備わっています。情シス担当者が1台ずつ手作業でアップデートを適用したり、「各自アップデートしてください」と従業員の自己判断に委ねたりする必要はありません。情シス担当者は、煩雑な端末ごとの個別対応から解放され、より本質的なIT企画やリスクマネジメント業務に注力できるようになります。
運用負荷の大幅な削減
拠点や部門が分かれている企業でも、管理コンソールからまとめて配信指示を出せるため、調整やアナウンスの手間を大幅に削減できます。
業務継続性とセキュリティの両立
システムの互換性確認やメンテナンス時間帯(業務時間外など)を考慮しながら配信スケジュールをコントロールでき、業務を止めずにパッチ適用を推進できます。
適用の確認とフォロー
配信後に適用状況を管理コンソール上で確認できるため、未適用の端末を放置せず、適用が完了するまでトラッキングできます。
脆弱性対策を日常のルーティンへ組み込み、堅牢なセキュリティ基盤を
デジタル庁の事案における直接の侵入口はVPN機器でしたが、そこで得られた教訓は社内のPCや端末管理にもそのまま当てはまります。すなわち、「リスクを早期に捉え、具体的な対策アクションを徹底してやりきること」です。
KINGSOFT Asset Security は、リスクの集中把握とパッチ一括配信によって、エンドポイントの脆弱性対策を無理のない「日常の運用プロセス」として定着させます。エンドポイント端末への対策に加え、ネットワーク境界の対策を組み合わせることで、企業全体のセキュリティ基盤はより強固なものとなります。
※パッチ配信機能の対象は、本製品がサポートするOSおよび管理対象ソフトウェアに限られます。製品画面イメージは開発・更新により一部変更となる場合があります。
※VPN等のネットワーク機器については対象外となり、各機器ベンダーが提供するセキュリティ手順に沿った個別のアセスメントとパッチ適用が必要です。
リスクを見える化し、着実な修正アクションへ
KINGSOFT Asset Security は、企業の情報システム担当者の皆様とともに、地に足の着いた実践的なセキュリティ運用を支援します。製品の詳しい機能や仕様、製品資料、無料トライアルをご希望のお客様は下記よりお問い合わせください。
【出典】